Domain anschlusskennung.de kaufen?
Wir ziehen mit dem Projekt
anschlusskennung.de um.
Sind Sie am Kauf der Domain
anschlusskennung.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain anschlusskennung.de kaufen?
Sind das Viren Rootkit-Dateien?
Es ist nicht möglich, diese Frage ohne weitere Informationen zu beantworten. Rootkits sind eine Art von Schadsoftware, die sich tief im System verstecken und Administratorrechte erlangen, um unbemerkt zu agieren. Es ist jedoch wichtig zu beachten, dass nicht alle Viren Rootkit-Dateien sind und nicht alle Rootkits Viren sind. Es hängt von der spezifischen Datei und ihrem Verhalten ab, um festzustellen, ob es sich um ein Virus oder ein Rootkit handelt. **
Wie entfernt man ein Rootkit?
Die Entfernung eines Rootkits kann schwierig sein, da es sich tief im System versteckt und oft schwer zu erkennen ist. Es wird empfohlen, spezielle Anti-Malware-Tools zu verwenden, die auf die Erkennung und Entfernung von Rootkits spezialisiert sind. Es ist auch wichtig, das Betriebssystem und alle verwendeten Programme auf dem neuesten Stand zu halten, um Sicherheitslücken zu schließen, die von Rootkits ausgenutzt werden könnten. **
Ähnliche Suchbegriffe für Rootkit
Top-Angebote
Produkte zum Begriff Rootkit:
-
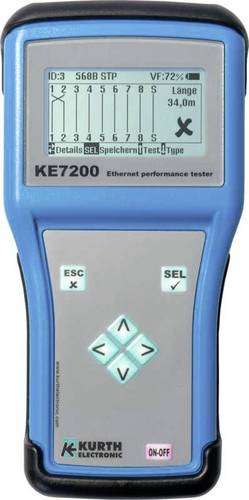
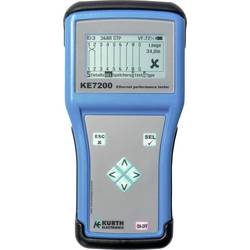
Kurth Electronic KE7200 Netzwerkprüfgerät Durchgang, Identifikation, UnterbrechungDer KE7200 Netzwerktester mit Speicherfunktion ist der ideale Helfer bei Inbetriebnahmetests, bei der Fehlersuche und für die Dokumentation in Daten- und Telekommunikationsnetzwerken - mit herausragendem Preis- / Leistungsverhältnis. Vielseitige Funktionen, das große grafische Display und die intuitive Bedienung ermöglichen dem Anwender ein effizientes Arbeiten. Lange Batterielaufzeiten und das robuste Gehäuse sind die perfekten Voraussetzungen für den täglichen Einsatz.995,50 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Warum verweigern Dateien den Zugriff auf Rootkit- und Virenprüfung?
Dateien können den Zugriff auf Rootkit- und Virenprüfung aus verschiedenen Gründen verweigern. Ein möglicher Grund ist, dass die Datei von einem Rootkit oder Virus manipuliert wurde, um seine Entdeckung zu verhindern. Ein weiterer Grund könnte sein, dass die Datei durch eine Verschlüsselung oder andere Sicherheitsmechanismen geschützt ist, die den Zugriff auf sie erschweren oder verhindern. In einigen Fällen kann es auch sein, dass die Datei von einem legitimen Programm oder Systemprozess verwendet wird und daher nicht von der Prüfung erfasst werden kann. **
-
Was ist der Unterschied zwischen einer Backdoor und einem Rootkit?
Eine Backdoor ist eine Schwachstelle in einem Computersystem, die es einem Angreifer ermöglicht, unbefugten Zugriff zu erhalten. Ein Rootkit hingegen ist eine Art von Malware, die es einem Angreifer ermöglicht, Administratorrechte auf einem infizierten System zu erlangen und diese zu verbergen. Während eine Backdoor eine spezifische Schwachstelle ausnutzt, um Zugriff zu erhalten, ist ein Rootkit eine Art von Malware, die es einem Angreifer ermöglicht, das System zu kontrollieren und zu manipulieren. **
-
Kann ein Virus, Trojaner, Keylogger, Bug, Rootkit oder sonst irgendetwas eine Neuinstallation überleben?
Ja, es ist möglich, dass ein Virus, Trojaner, Keylogger, Bug, Rootkit oder eine andere Art von Malware eine Neuinstallation überlebt. Dies kann geschehen, wenn die Malware in der Firmware des Geräts eingebettet ist oder sich in einem anderen Bereich des Systems versteckt, der bei einer Neuinstallation nicht berührt wird. Um sicherzustellen, dass das System vollständig gereinigt ist, ist es ratsam, eine umfassende Sicherheitsüberprüfung durchzuführen und gegebenenfalls spezialisierte Tools oder professionelle Hilfe in Anspruch zu nehmen. **
-
Wo finde ich die anschlusskennung?
Die Anschlusskennung wird normalerweise von deinem Internetanbieter bereitgestellt und ist eine eindeutige Nummer, die deinem Internetanschluss zugeordnet ist. Du kannst die Anschlusskennung in der Regel in deinen Vertragsunterlagen oder auf der Rechnung finden. Alternativ kannst du auch deinen Internetanbieter kontaktieren und nach der Anschlusskennung fragen. Einige Anbieter ermöglichen es auch, die Anschlusskennung über das Online-Kundenportal einzusehen. Die Anschlusskennung wird oft benötigt, um technische Probleme zu identifizieren oder um Einstellungen an deinem Internetanschluss vorzunehmen. **
Wie kann eine eindeutige Kennung zur Identifikation von Produkten oder Personen in verschiedenen Bereichen eingesetzt werden?
Eine eindeutige Kennung kann zur Verwaltung von Inventar in Unternehmen verwendet werden, um den Bestand zu verfolgen und Diebstahl zu verhindern. Im Gesundheitswesen kann sie zur Verfolgung von Patientendaten und medizinischen Geräten eingesetzt werden, um die Effizienz und Genauigkeit der Behandlung zu verbessern. In der Sicherheitsbranche kann sie zur Identifizierung von Personen und zur Zugangskontrolle in Gebäuden oder Veranstaltungen verwendet werden. **
Was versteht man unter einer Kennung und wie wird sie zur Identifikation von Personen oder Objekten eingesetzt?
Eine Kennung ist eine eindeutige Zeichenfolge, die zur Identifikation von Personen oder Objekten verwendet wird. Sie kann beispielsweise aus Zahlen, Buchstaben oder einer Kombination aus beidem bestehen. Durch die Zuordnung einer Kennung zu einer bestimmten Person oder einem bestimmten Objekt können diese eindeutig identifiziert und unterschieden werden. **
Top-Angebote
Produkte zum Begriff Rootkit:
-
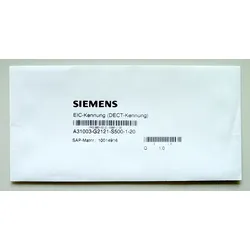
Unify EIC-Kennung DECT-Kennung L30251-U600-A395 NEUEIC-Kennung DECT-Kennung L30251-U600-A395 NEU / OVP Herstellernummer: L30251-U600-A395 EIC-Kennung (DECT-Kennung) Wird bei cordless benötigt, wenn über UP0/E-Port auf der Steuerbaugruppe angeschaltet wird. Für die Erstinbetriebnahme von OpenScape Business Cordless und HiPath Cordless Office Systemen muss einmalig die Cordless-Systemnummer (DECT-Identifikation) bestellt und im System eingetragen werden. Sowohl beim Einsatz von SLC16N / SLCN als auch bei Direktanschaltung an UP0/E. max. 1 x pro Cordless System9,45 €*Versand: 6,84 €Sichere Weiterleitung zum Anbieter
-
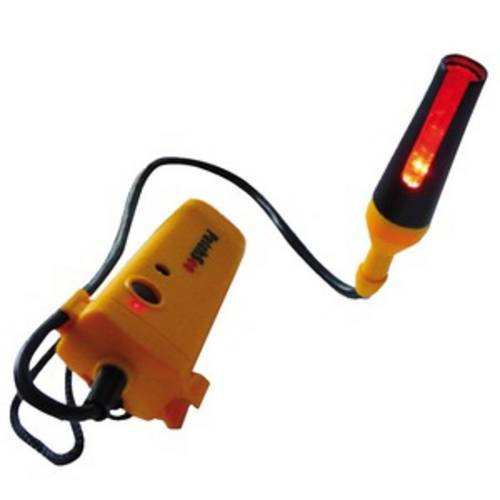
Patchsee PRO-PatchLight - Patchkabel-KennungDas Werkzeug für erhöhte Leistung - 8 Stunden Autonomie - 5 LED Technik (10 000 Betriebsstunden) - Stets im Lademodus verfügbar : Funktioniert im Netzbetrieb, wenn Akkus entladen sind Ergonomie für einfache Lichterkennung in allen Situationen - Dauerlicht und Blinkmodus für einen verbesserten Sichtkomfort und eine leichtere Lichterkennung - Geeignet auch für schwer zugängliche Stecker, wie unter einem Schreibtisch oder bei einem vollen Kabelschrank, dank eines 30 cm langen Kabels - Klammer und Schlaufe, um das PRO-PatchLight während der Lichterkennung zu befestigen. - LED Ein/ Aus Produktbeschreibung - 2 Lichtfarben verfügbar : rot & weiß - Akkubetrieben : 3 x 1.2 V Typ AA - Geliefert mit einer Schutztasche, Akkus und Ladegerät 110-220 V, 50-60 Hz (Geeignet für Kontinentaleuropa bzw. Vereinigtes Königreich und Irland) - Verpackungseinheit : 195,11 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
Sind das Viren Rootkit-Dateien?
Es ist nicht möglich, diese Frage ohne weitere Informationen zu beantworten. Rootkits sind eine Art von Schadsoftware, die sich tief im System verstecken und Administratorrechte erlangen, um unbemerkt zu agieren. Es ist jedoch wichtig zu beachten, dass nicht alle Viren Rootkit-Dateien sind und nicht alle Rootkits Viren sind. Es hängt von der spezifischen Datei und ihrem Verhalten ab, um festzustellen, ob es sich um ein Virus oder ein Rootkit handelt. **
-
Wie entfernt man ein Rootkit?
Die Entfernung eines Rootkits kann schwierig sein, da es sich tief im System versteckt und oft schwer zu erkennen ist. Es wird empfohlen, spezielle Anti-Malware-Tools zu verwenden, die auf die Erkennung und Entfernung von Rootkits spezialisiert sind. Es ist auch wichtig, das Betriebssystem und alle verwendeten Programme auf dem neuesten Stand zu halten, um Sicherheitslücken zu schließen, die von Rootkits ausgenutzt werden könnten. **
-
Warum verweigern Dateien den Zugriff auf Rootkit- und Virenprüfung?
Dateien können den Zugriff auf Rootkit- und Virenprüfung aus verschiedenen Gründen verweigern. Ein möglicher Grund ist, dass die Datei von einem Rootkit oder Virus manipuliert wurde, um seine Entdeckung zu verhindern. Ein weiterer Grund könnte sein, dass die Datei durch eine Verschlüsselung oder andere Sicherheitsmechanismen geschützt ist, die den Zugriff auf sie erschweren oder verhindern. In einigen Fällen kann es auch sein, dass die Datei von einem legitimen Programm oder Systemprozess verwendet wird und daher nicht von der Prüfung erfasst werden kann. **
-
Was ist der Unterschied zwischen einer Backdoor und einem Rootkit?
Eine Backdoor ist eine Schwachstelle in einem Computersystem, die es einem Angreifer ermöglicht, unbefugten Zugriff zu erhalten. Ein Rootkit hingegen ist eine Art von Malware, die es einem Angreifer ermöglicht, Administratorrechte auf einem infizierten System zu erlangen und diese zu verbergen. Während eine Backdoor eine spezifische Schwachstelle ausnutzt, um Zugriff zu erhalten, ist ein Rootkit eine Art von Malware, die es einem Angreifer ermöglicht, das System zu kontrollieren und zu manipulieren. **
Ähnliche Suchbegriffe für Rootkit
-
Kurth Electronic KE7200 Netzwerkprüfgerät Durchgang, Identifikation, UnterbrechungDer KE7200 Netzwerktester mit Speicherfunktion ist der ideale Helfer bei Inbetriebnahmetests, bei der Fehlersuche und für die Dokumentation in Daten- und Telekommunikationsnetzwerken - mit herausragendem Preis- / Leistungsverhältnis. Vielseitige Funktionen, das große grafische Display und die intuitive Bedienung ermöglichen dem Anwender ein effizientes Arbeiten. Lange Batterielaufzeiten und das robuste Gehäuse sind die perfekten Voraussetzungen für den täglichen Einsatz.995,50 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kurth Electronic KE7200 Netzwerkprüfgerät Durchgang, Identifikation, Unterbrechung D720ADer KE7200 Netzwerktester mit Speicherfunktion ist der ideale Helfer bei Inbetriebnahmetests, bei der Fehlersuche und für die Dokumentation in Daten- und Telekommunikationsnetzwerken – mit herausragendem Preis- / Leistungsverhältnis. Vielseitige Funktionen, das große grafische Display und die intuitive Bedienung ermöglichen dem Anwender ein effizientes Arbeiten. Lange Batterielaufzeiten und das robuste Gehäuse sind die perfekten Voraussetzungen für den tägli¬chen Einsatz.1045,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
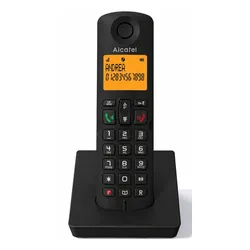
Alcatel S280 Duo DECT-Telefon Anrufer-Identifikation SchwarzAuf einen Blick TypDECT-Telefon HörertypKabelloses Mobilteil BefestigungstypTisch/Bank Freisprecheinrichtungja Telefonbuch Kapazität50 Eintragungen Anrufer-Identifikationja Eingebautes Displayja Anzahl enthaltener Handsets1 LieferumfangAnzahl enthaltener Handsets: 1Analoges KabelBasisstationBetriebsanleitungMitgelieferte Kabel: Telefon (RJ-11)AC-Netzadapter Alle technischen Daten anzeigen (72 Angaben) LeistungenTypDECT-TelefonHörertypKabelloses MobilteilIntercomJaMaximum Innenabstand50 mMaximum Außenabstand300 mKlingeltontypPolyphonischAnzahl Melodien10Anzahl der Rufton-Lautstärken6Anzahl der Mobilteil-Lautstärkestufen5RuhemodusJaGAP-kompatibelJa DesignBefestigungstypTisch/BankProduktfarbeSchwarzKnopfanzahl21TastensperreJaIntegrierte AntenneJa TelefoneigenschaftenFreisprecheinrichtungJaTelefonbuch Kapazität50 EintragungenDialerpositionMobilteilMikrofon StummschaltungJaPaginierung FunktionJaWählenTon Call-ManagementAnrufer-IdentifikationJaWahlwiederholungJaUmfang der Wahlwiederholung...46,24 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
Kann ein Virus, Trojaner, Keylogger, Bug, Rootkit oder sonst irgendetwas eine Neuinstallation überleben?
Ja, es ist möglich, dass ein Virus, Trojaner, Keylogger, Bug, Rootkit oder eine andere Art von Malware eine Neuinstallation überlebt. Dies kann geschehen, wenn die Malware in der Firmware des Geräts eingebettet ist oder sich in einem anderen Bereich des Systems versteckt, der bei einer Neuinstallation nicht berührt wird. Um sicherzustellen, dass das System vollständig gereinigt ist, ist es ratsam, eine umfassende Sicherheitsüberprüfung durchzuführen und gegebenenfalls spezialisierte Tools oder professionelle Hilfe in Anspruch zu nehmen. **
-
Wo finde ich die anschlusskennung?
Die Anschlusskennung wird normalerweise von deinem Internetanbieter bereitgestellt und ist eine eindeutige Nummer, die deinem Internetanschluss zugeordnet ist. Du kannst die Anschlusskennung in der Regel in deinen Vertragsunterlagen oder auf der Rechnung finden. Alternativ kannst du auch deinen Internetanbieter kontaktieren und nach der Anschlusskennung fragen. Einige Anbieter ermöglichen es auch, die Anschlusskennung über das Online-Kundenportal einzusehen. Die Anschlusskennung wird oft benötigt, um technische Probleme zu identifizieren oder um Einstellungen an deinem Internetanschluss vorzunehmen. **
-
Wie kann eine eindeutige Kennung zur Identifikation von Produkten oder Personen in verschiedenen Bereichen eingesetzt werden?
Eine eindeutige Kennung kann zur Verwaltung von Inventar in Unternehmen verwendet werden, um den Bestand zu verfolgen und Diebstahl zu verhindern. Im Gesundheitswesen kann sie zur Verfolgung von Patientendaten und medizinischen Geräten eingesetzt werden, um die Effizienz und Genauigkeit der Behandlung zu verbessern. In der Sicherheitsbranche kann sie zur Identifizierung von Personen und zur Zugangskontrolle in Gebäuden oder Veranstaltungen verwendet werden. **
-
Was versteht man unter einer Kennung und wie wird sie zur Identifikation von Personen oder Objekten eingesetzt?
Eine Kennung ist eine eindeutige Zeichenfolge, die zur Identifikation von Personen oder Objekten verwendet wird. Sie kann beispielsweise aus Zahlen, Buchstaben oder einer Kombination aus beidem bestehen. Durch die Zuordnung einer Kennung zu einer bestimmten Person oder einem bestimmten Objekt können diese eindeutig identifiziert und unterschieden werden. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.