Domain anschlusskennung.de kaufen?
Wir ziehen mit dem Projekt
anschlusskennung.de um.
Sind Sie am Kauf der Domain
anschlusskennung.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain anschlusskennung.de kaufen?
Was ist Schadsoftware?
Schadsoftware ist eine Art von Computerprogramm, das entwickelt wurde, um Schaden anzurichten, Daten zu stehlen oder das Funktionieren eines Computersystems zu beeinträchtigen. Diese Art von Software kann Viren, Würmer, Trojaner, Spyware oder Ransomware umfassen. Schadsoftware wird oft heimlich installiert und kann dazu führen, dass persönliche Informationen gestohlen oder das System beschädigt wird. Es ist wichtig, sich vor Schadsoftware zu schützen, indem man Sicherheitssoftware verwendet und vorsichtig beim Öffnen von Dateien aus unbekannten Quellen ist. **
Was ist Schadsoftware?
Schadsoftware, auch Malware genannt, ist eine Art von bösartiger Software, die entwickelt wurde, um Schaden an einem Computer, einem Netzwerk oder an Daten zu verursachen. Diese Programme können verschiedene Formen annehmen, wie Viren, Würmer, Trojaner, Spyware oder Ransomware. Schadsoftware kann dazu verwendet werden, persönliche Informationen zu stehlen, Systeme zu beschädigen, den Zugriff auf Dateien zu blockieren oder andere schädliche Aktivitäten auszuführen. Es ist wichtig, sich vor Schadsoftware zu schützen, indem man Antivirenprogramme und Firewalls verwendet und vorsichtig mit dem Herunterladen von Dateien aus dem Internet umgeht. **
Ähnliche Suchbegriffe für Schadsoftware
Top-Angebote
Produkte zum Begriff Schadsoftware:
-
Multimetrix CBF 01 IdentifikationMit dem Multimetrix CBF 01 Ortungsgerät finden Sie Sicherungen oder Schutzschalter einfach und sicher. Dafür ist keine Unterbrechung der Stromversorgung erforderlich. Die Schutzschalter lösen bei der Suche nicht aus und empfindliche elektronische Systeme werden nicht beeinträchtigt. Die Empfindlichkeit bei der Suche ist einstellbar. Die Anzeige erfolgt akustisch und optisch.81,11 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
Joy-it JT-Line01 Leitungssucher IdentifikationDer JT-Line01 Leitungssucher und Multi-Detektor kann Strukturen in Trockenbauwänden, Mauern, Wandflächen oder Böden einfach und sicher aufspüren. Dank der innovativen Sensortechnologie kann das Gerät nicht nur spannungsführende Leitungen, sondern auch Metalle und Holzunterkonstruktionen punktgenau lokalisieren. Mit seinen drei Modi ist es vielseitig einsetzbar und bietet eine maximale Erfassungstiefe von bis zu 120 mm. Das übersichtliche Display zeigt genau an, was sich hinter der Wand verbirgt, während der dreifarbige LED-Leuchtring zusätzlich für visuelles Feedback sorgt. Eine kreisförmige Gehäuseöffnung erleichtert die Markierung des genauen Fundorts und für eine optimale Handhabung wird das Gerät mit einer praktischen Schutztasche geliefert.42,90 €*Versand: 4,95 €Sichere Weiterleitung zum Anbieter
-
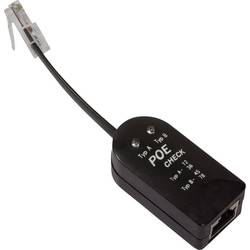
LogiLink PoE Finder PoE-Finder Identifikation WZ0028Mit LogiLink’s POE–Finder schnell und einfach vor Ort alle Netzwerk-Datenports auf Power Over Ethernet Spannungsversorgung prüfen. Der neue, einfach zu bedienende Tester von LogiLink zeigt an, ob eine PoE Spannung vorhanden ist und wenn ja, auf welchen Aderpaaren (1-2/3-6 oder 4-5/7-8).6,99 €*Versand: 4,95 €Sichere Weiterleitung zum Anbieter
-
Was ist WordPress-Schadsoftware?
WordPress-Schadsoftware bezieht sich auf bösartige Programme oder Codes, die in WordPress-Websites eingeschleust werden, um Schaden anzurichten. Diese Schadsoftware kann verschiedene Formen annehmen, wie z.B. Malware, Phishing-Links oder Backdoors, die es Angreifern ermöglichen, die Kontrolle über die Website zu übernehmen. Die Schadsoftware kann dazu führen, dass die Website heruntergefahren wird, Daten gestohlen werden oder die Website für illegale Aktivitäten genutzt wird. Es ist wichtig, regelmäßig Sicherheitsprüfungen durchzuführen und Sicherheitsmaßnahmen zu ergreifen, um WordPress-Schadsoftware zu vermeiden. **
-
Erkennt Norton Malware-Schadsoftware?
Ja, Norton erkennt und blockiert Malware und Schadsoftware. Norton verwendet fortschrittliche Technologien wie maschinelles Lernen und Verhaltensanalyse, um verdächtige Aktivitäten zu erkennen und zu blockieren. Es bietet auch regelmäßige Updates, um neue Bedrohungen zu erkennen und zu bekämpfen. **
-
Wie kann man sich vor Schadsoftware schützen? Was sind die gängigsten Arten von Schadsoftware?
Man kann sich vor Schadsoftware schützen, indem man regelmäßig Antivirensoftware aktualisiert, keine unbekannten Dateianhänge öffnet und vorsichtig beim Surfen im Internet ist. Die gängigsten Arten von Schadsoftware sind Viren, Würmer und Trojaner. **
-
Was sind Viren, Schadsoftware usw.?
Viren sind schädliche Programme, die sich selbst replizieren und in andere Dateien oder Programme einfügen, um sich zu verbreiten. Schadsoftware ist ein Sammelbegriff für verschiedene Arten von schädlichen Programmen wie Viren, Würmer, Trojaner und Spyware, die dazu dienen, Daten zu stehlen, Systeme zu beschädigen oder andere schädliche Aktivitäten auszuführen. Diese Programme können durch infizierte Dateien, E-Mails oder Websites auf Computer gelangen und erheblichen Schaden anrichten. Es ist wichtig, sich vor solchen Bedrohungen zu schützen, indem man Antivirensoftware verwendet und vorsichtig im Umgang mit unbekannten Dateien und Links im Internet ist. **

Kann man die meisten Schadsoftware über Netzwerkanalysatoren (Sniffer) herausfinden? Die meisten Schadsoftware wollen sich verbreiten und/oder eine Verbindung zum Internet herstellen (andocken/remote).
Ja, Netzwerkanalysatoren können helfen, Schadsoftware zu erkennen. Durch das Überwachen des Netzwerkverkehrs können verdächtige Aktivitäten identifiziert werden, wie zum Beispiel ungewöhnliche Verbindungen zu verdächtigen IP-Adressen oder das Senden von unerwarteten Datenpaketen. Allerdings ist es wichtig zu beachten, dass einige Schadsoftwaretechniken entwickelt wurden, um sich vor Netzwerkanalysatoren zu verstecken oder ihre Aktivitäten zu verschleiern. Daher sollten Netzwerkanalysatoren nur als Teil eines umfassenden Sicherheitsansatzes betrachtet werden. **
Kann man die meisten Schadsoftware über Netzwerkanalysatoren (Sniffer) herausfinden? Die meisten Schadsoftware wollen sich verbreiten und/oder eine Verbindung zum Internet herstellen (andocken/remote).
Ja, Netzwerkanalysatoren können helfen, Schadsoftware zu entdecken. Durch das Überwachen des Netzwerkverkehrs können verdächtige Aktivitäten identifiziert werden, wie zum Beispiel ungewöhnliche Verbindungen zu verdächtigen IP-Adressen oder das Senden von unerwarteten Datenpaketen. Allerdings ist es wichtig zu beachten, dass einige Schadsoftware-Programme versuchen können, ihre Aktivitäten zu verschleiern, indem sie verschlüsselte Verbindungen verwenden oder sich als legitime Netzwerkaktivitäten tarnen. Daher sollten Netzwerkanalysatoren nur als ein Teil einer umfassenden Sicherheitsstrategie betrachtet werden. **
Top-Angebote
Produkte zum Begriff Schadsoftware:
-
Unify EIC-Kennung DECT-Kennung L30251-U600-A395 NEUEIC-Kennung DECT-Kennung L30251-U600-A395 NEU / OVP Herstellernummer: L30251-U600-A395 EIC-Kennung (DECT-Kennung) Wird bei cordless benötigt, wenn über UP0/E-Port auf der Steuerbaugruppe angeschaltet wird. Für die Erstinbetriebnahme von OpenScape Business Cordless und HiPath Cordless Office Systemen muss einmalig die Cordless-Systemnummer (DECT-Identifikation) bestellt und im System eingetragen werden. Sowohl beim Einsatz von SLC16N / SLCN als auch bei Direktanschaltung an UP0/E. max. 1 x pro Cordless System9,45 €*Versand: 6,84 €Sichere Weiterleitung zum Anbieter
-
Patchsee PRO-PatchLight - Patchkabel-KennungDas Werkzeug für erhöhte Leistung - 8 Stunden Autonomie - 5 LED Technik (10 000 Betriebsstunden) - Stets im Lademodus verfügbar : Funktioniert im Netzbetrieb, wenn Akkus entladen sind Ergonomie für einfache Lichterkennung in allen Situationen - Dauerlicht und Blinkmodus für einen verbesserten Sichtkomfort und eine leichtere Lichterkennung - Geeignet auch für schwer zugängliche Stecker, wie unter einem Schreibtisch oder bei einem vollen Kabelschrank, dank eines 30 cm langen Kabels - Klammer und Schlaufe, um das PRO-PatchLight während der Lichterkennung zu befestigen. - LED Ein/ Aus Produktbeschreibung - 2 Lichtfarben verfügbar : rot & weiß - Akkubetrieben : 3 x 1.2 V Typ AA - Geliefert mit einer Schutztasche, Akkus und Ladegerät 110-220 V, 50-60 Hz (Geeignet für Kontinentaleuropa bzw. Vereinigtes Königreich und Irland) - Verpackungseinheit : 195,11 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
Multimetrix CBF 01 IdentifikationMit dem Multimetrix CBF 01 Ortungsgerät finden Sie Sicherungen oder Schutzschalter einfach und sicher. Dafür ist keine Unterbrechung der Stromversorgung erforderlich. Die Schutzschalter lösen bei der Suche nicht aus und empfindliche elektronische Systeme werden nicht beeinträchtigt. Die Empfindlichkeit bei der Suche ist einstellbar. Die Anzeige erfolgt akustisch und optisch.81,11 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
Joy-it JT-Line01 Leitungssucher IdentifikationDer JT-Line01 Leitungssucher und Multi-Detektor kann Strukturen in Trockenbauwänden, Mauern, Wandflächen oder Böden einfach und sicher aufspüren. Dank der innovativen Sensortechnologie kann das Gerät nicht nur spannungsführende Leitungen, sondern auch Metalle und Holzunterkonstruktionen punktgenau lokalisieren. Mit seinen drei Modi ist es vielseitig einsetzbar und bietet eine maximale Erfassungstiefe von bis zu 120 mm. Das übersichtliche Display zeigt genau an, was sich hinter der Wand verbirgt, während der dreifarbige LED-Leuchtring zusätzlich für visuelles Feedback sorgt. Eine kreisförmige Gehäuseöffnung erleichtert die Markierung des genauen Fundorts und für eine optimale Handhabung wird das Gerät mit einer praktischen Schutztasche geliefert.42,90 €*Versand: 4,95 €Sichere Weiterleitung zum Anbieter
-
Was ist Schadsoftware?
Schadsoftware ist eine Art von Computerprogramm, das entwickelt wurde, um Schaden anzurichten, Daten zu stehlen oder das Funktionieren eines Computersystems zu beeinträchtigen. Diese Art von Software kann Viren, Würmer, Trojaner, Spyware oder Ransomware umfassen. Schadsoftware wird oft heimlich installiert und kann dazu führen, dass persönliche Informationen gestohlen oder das System beschädigt wird. Es ist wichtig, sich vor Schadsoftware zu schützen, indem man Sicherheitssoftware verwendet und vorsichtig beim Öffnen von Dateien aus unbekannten Quellen ist. **
-
Was ist Schadsoftware?
Schadsoftware, auch Malware genannt, ist eine Art von bösartiger Software, die entwickelt wurde, um Schaden an einem Computer, einem Netzwerk oder an Daten zu verursachen. Diese Programme können verschiedene Formen annehmen, wie Viren, Würmer, Trojaner, Spyware oder Ransomware. Schadsoftware kann dazu verwendet werden, persönliche Informationen zu stehlen, Systeme zu beschädigen, den Zugriff auf Dateien zu blockieren oder andere schädliche Aktivitäten auszuführen. Es ist wichtig, sich vor Schadsoftware zu schützen, indem man Antivirenprogramme und Firewalls verwendet und vorsichtig mit dem Herunterladen von Dateien aus dem Internet umgeht. **
-
Was ist WordPress-Schadsoftware?
WordPress-Schadsoftware bezieht sich auf bösartige Programme oder Codes, die in WordPress-Websites eingeschleust werden, um Schaden anzurichten. Diese Schadsoftware kann verschiedene Formen annehmen, wie z.B. Malware, Phishing-Links oder Backdoors, die es Angreifern ermöglichen, die Kontrolle über die Website zu übernehmen. Die Schadsoftware kann dazu führen, dass die Website heruntergefahren wird, Daten gestohlen werden oder die Website für illegale Aktivitäten genutzt wird. Es ist wichtig, regelmäßig Sicherheitsprüfungen durchzuführen und Sicherheitsmaßnahmen zu ergreifen, um WordPress-Schadsoftware zu vermeiden. **
-
Erkennt Norton Malware-Schadsoftware?
Ja, Norton erkennt und blockiert Malware und Schadsoftware. Norton verwendet fortschrittliche Technologien wie maschinelles Lernen und Verhaltensanalyse, um verdächtige Aktivitäten zu erkennen und zu blockieren. Es bietet auch regelmäßige Updates, um neue Bedrohungen zu erkennen und zu bekämpfen. **
Ähnliche Suchbegriffe für Schadsoftware
-
LogiLink PoE Finder PoE-Finder Identifikation WZ0028Mit LogiLink’s POE–Finder schnell und einfach vor Ort alle Netzwerk-Datenports auf Power Over Ethernet Spannungsversorgung prüfen. Der neue, einfach zu bedienende Tester von LogiLink zeigt an, ob eine PoE Spannung vorhanden ist und wenn ja, auf welchen Aderpaaren (1-2/3-6 oder 4-5/7-8).6,99 €*Versand: 4,95 €Sichere Weiterleitung zum Anbieter
-
Ullrich, Wolfgang: Identifikation und EmpowermentIdentifikation und Empowerment , Kunst für den Ernst des Lebens , Hitzeschilder & Schutz > Luftversorgung , Erscheinungsjahr: 20240919, Produktform: Kartoniert, Titel der Reihe: Allgemeines Programm - Sachbuch (Wagenbach)##, Autoren: Ullrich, Wolfgang, Seitenzahl/Blattzahl: 224, Keyword: Antidiskriminierung; Autonomie; Black Rights Movement; Bürgerrechte; Cancel Culture; Debatte; Documenta; Empowerment; Feedback; Identifikatorisch; Kulturkampf; Kunst; Kunstautonomie; Kunstsoziologie; Kunstwissenschaft; Letzte Generation; Motivation; Neoliberalismus; Post autonom; Rezeption; Sasha Velour; Social Media; Soziale Medien; Triggerpunkte; Wokeness; moderne Kunst; soziale Gerechtigkeit; vormoderne Kunst, Fachschema: Kunst / Theorie, Philosophie, Psychologie, Soziologie~Kunstgeschichte~Populärkultur~Trivialkultur~Bekleidung / Mode~Entwurf / Mode~Mode~Geistesgeschichte, Fachkategorie: Kunsttheorie~Kunstgeschichte~Kulturwissenschaften: Mode und Gesellschaft~Ideengeschichte, Geistesgeschichte~Kulturpolitik und Kulturdebatten, Warengruppe: TB/Kunst/Sonstiges, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 215, Breite: 135, Höhe: 25, Gewicht: 370, Produktform: Kartoniert, Genre: Geisteswissenschaften/Kunst/Musik,24,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann man sich vor Schadsoftware schützen? Was sind die gängigsten Arten von Schadsoftware?
Man kann sich vor Schadsoftware schützen, indem man regelmäßig Antivirensoftware aktualisiert, keine unbekannten Dateianhänge öffnet und vorsichtig beim Surfen im Internet ist. Die gängigsten Arten von Schadsoftware sind Viren, Würmer und Trojaner. **
-
Was sind Viren, Schadsoftware usw.?
Viren sind schädliche Programme, die sich selbst replizieren und in andere Dateien oder Programme einfügen, um sich zu verbreiten. Schadsoftware ist ein Sammelbegriff für verschiedene Arten von schädlichen Programmen wie Viren, Würmer, Trojaner und Spyware, die dazu dienen, Daten zu stehlen, Systeme zu beschädigen oder andere schädliche Aktivitäten auszuführen. Diese Programme können durch infizierte Dateien, E-Mails oder Websites auf Computer gelangen und erheblichen Schaden anrichten. Es ist wichtig, sich vor solchen Bedrohungen zu schützen, indem man Antivirensoftware verwendet und vorsichtig im Umgang mit unbekannten Dateien und Links im Internet ist. **
-
Kann man die meisten Schadsoftware über Netzwerkanalysatoren (Sniffer) herausfinden? Die meisten Schadsoftware wollen sich verbreiten und/oder eine Verbindung zum Internet herstellen (andocken/remote).
Ja, Netzwerkanalysatoren können helfen, Schadsoftware zu erkennen. Durch das Überwachen des Netzwerkverkehrs können verdächtige Aktivitäten identifiziert werden, wie zum Beispiel ungewöhnliche Verbindungen zu verdächtigen IP-Adressen oder das Senden von unerwarteten Datenpaketen. Allerdings ist es wichtig zu beachten, dass einige Schadsoftwaretechniken entwickelt wurden, um sich vor Netzwerkanalysatoren zu verstecken oder ihre Aktivitäten zu verschleiern. Daher sollten Netzwerkanalysatoren nur als Teil eines umfassenden Sicherheitsansatzes betrachtet werden. **
-
Kann man die meisten Schadsoftware über Netzwerkanalysatoren (Sniffer) herausfinden? Die meisten Schadsoftware wollen sich verbreiten und/oder eine Verbindung zum Internet herstellen (andocken/remote).
Ja, Netzwerkanalysatoren können helfen, Schadsoftware zu entdecken. Durch das Überwachen des Netzwerkverkehrs können verdächtige Aktivitäten identifiziert werden, wie zum Beispiel ungewöhnliche Verbindungen zu verdächtigen IP-Adressen oder das Senden von unerwarteten Datenpaketen. Allerdings ist es wichtig zu beachten, dass einige Schadsoftware-Programme versuchen können, ihre Aktivitäten zu verschleiern, indem sie verschlüsselte Verbindungen verwenden oder sich als legitime Netzwerkaktivitäten tarnen. Daher sollten Netzwerkanalysatoren nur als ein Teil einer umfassenden Sicherheitsstrategie betrachtet werden. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.